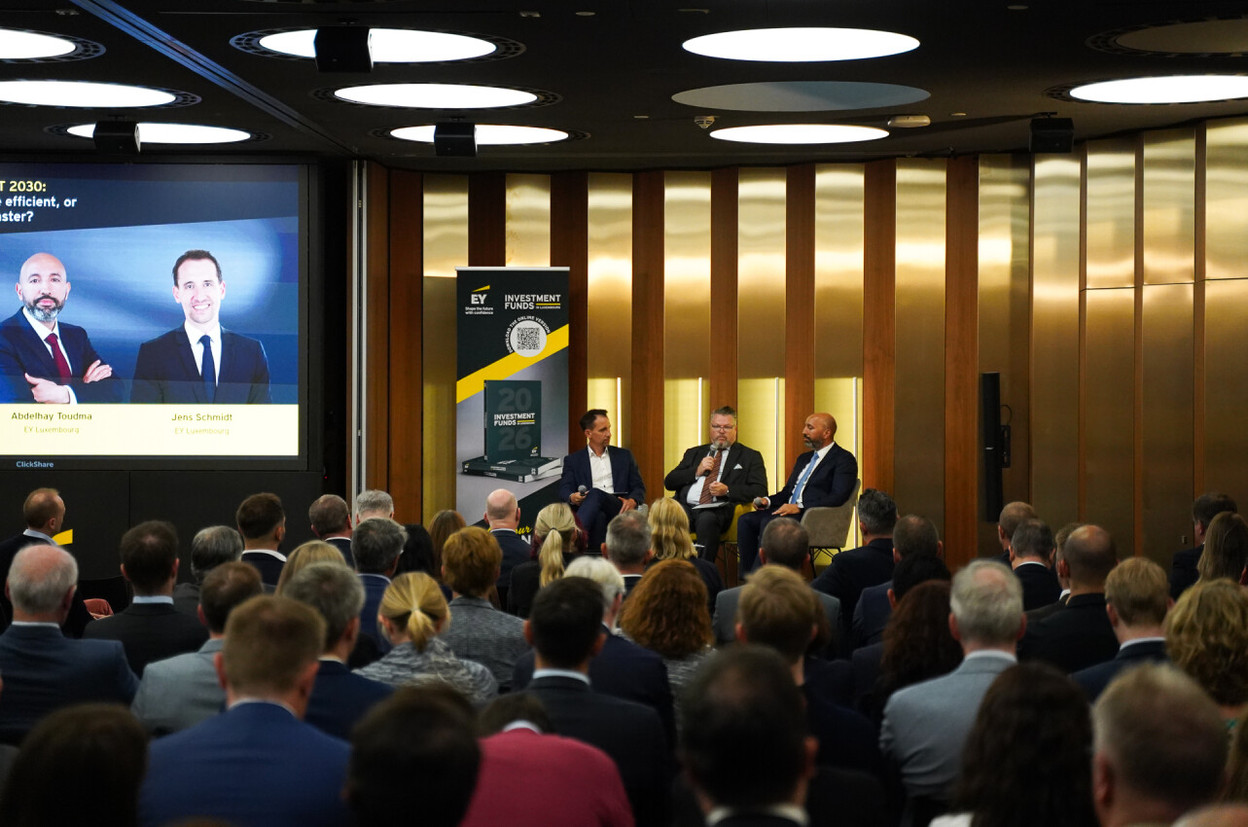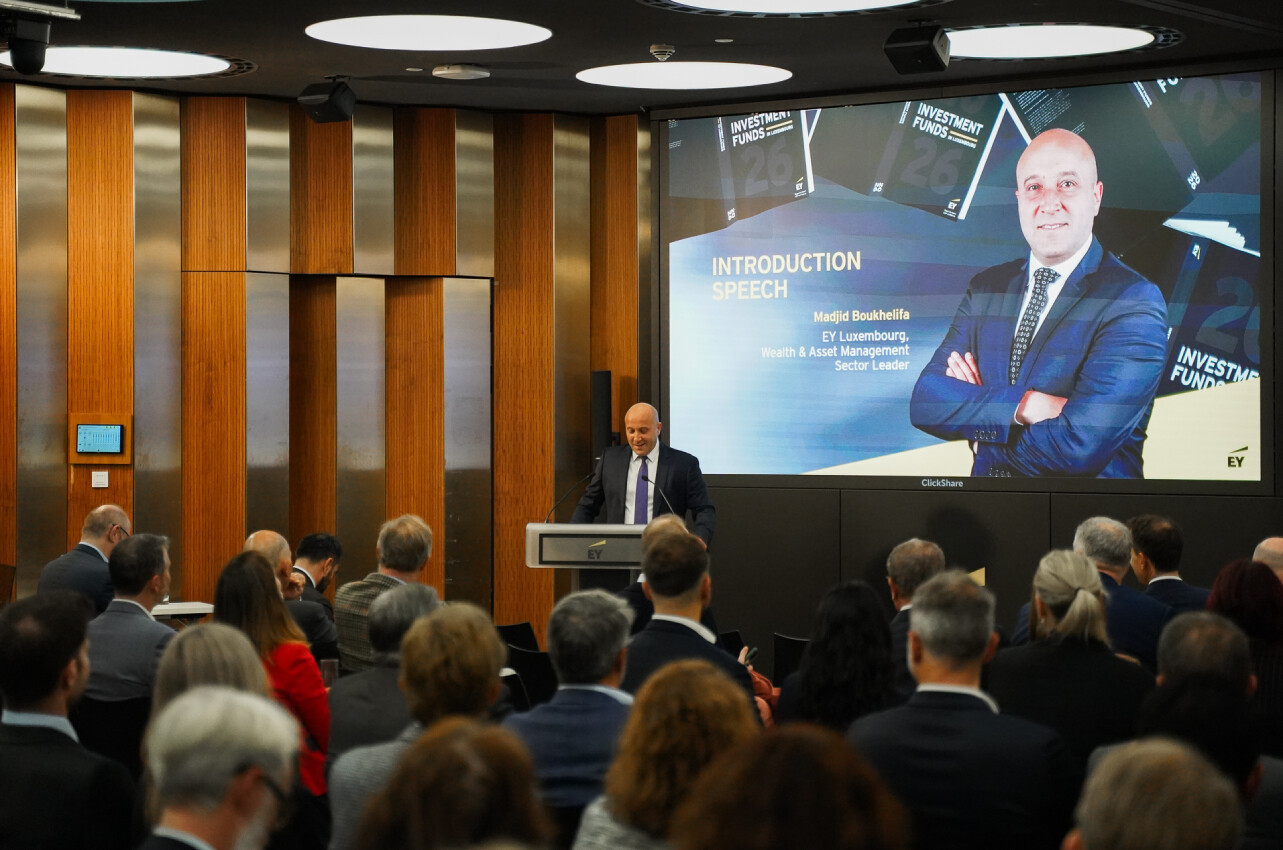
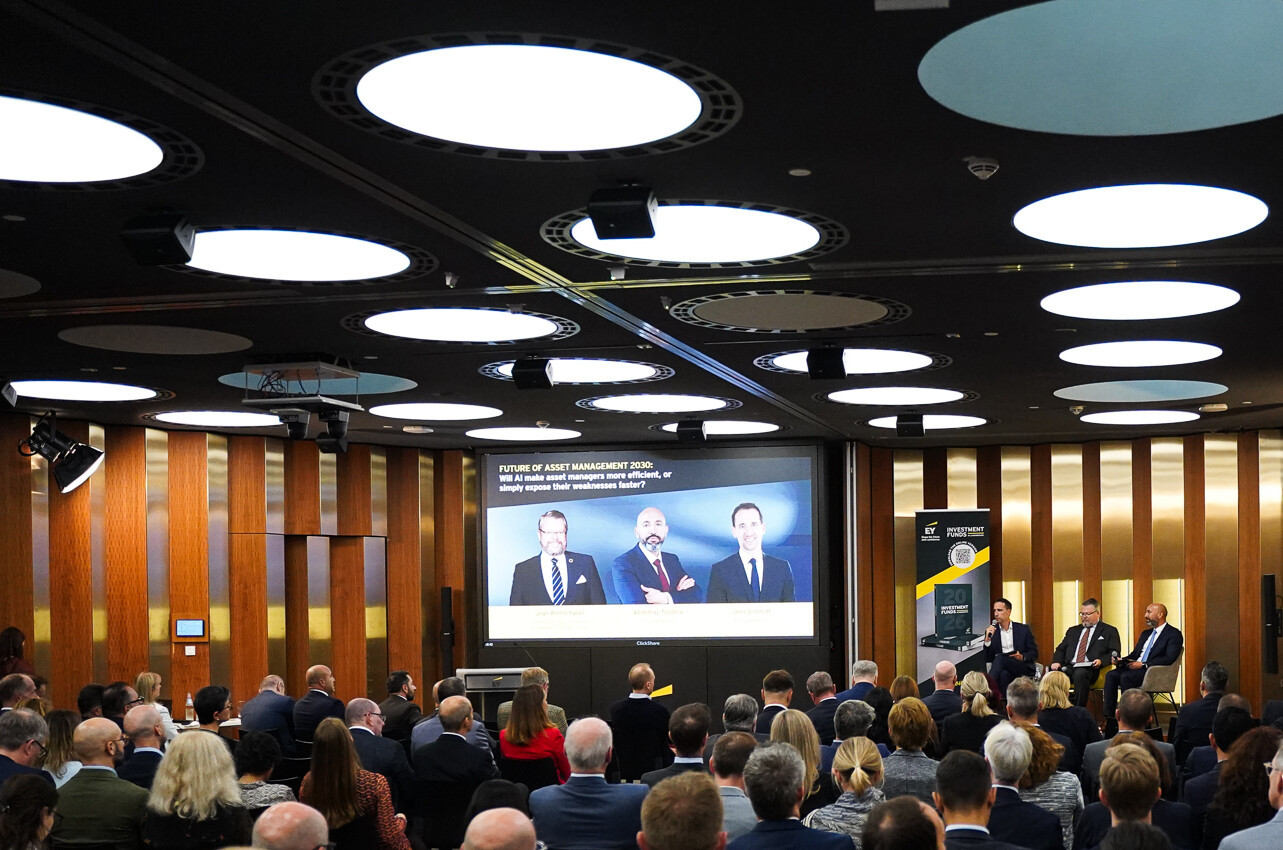
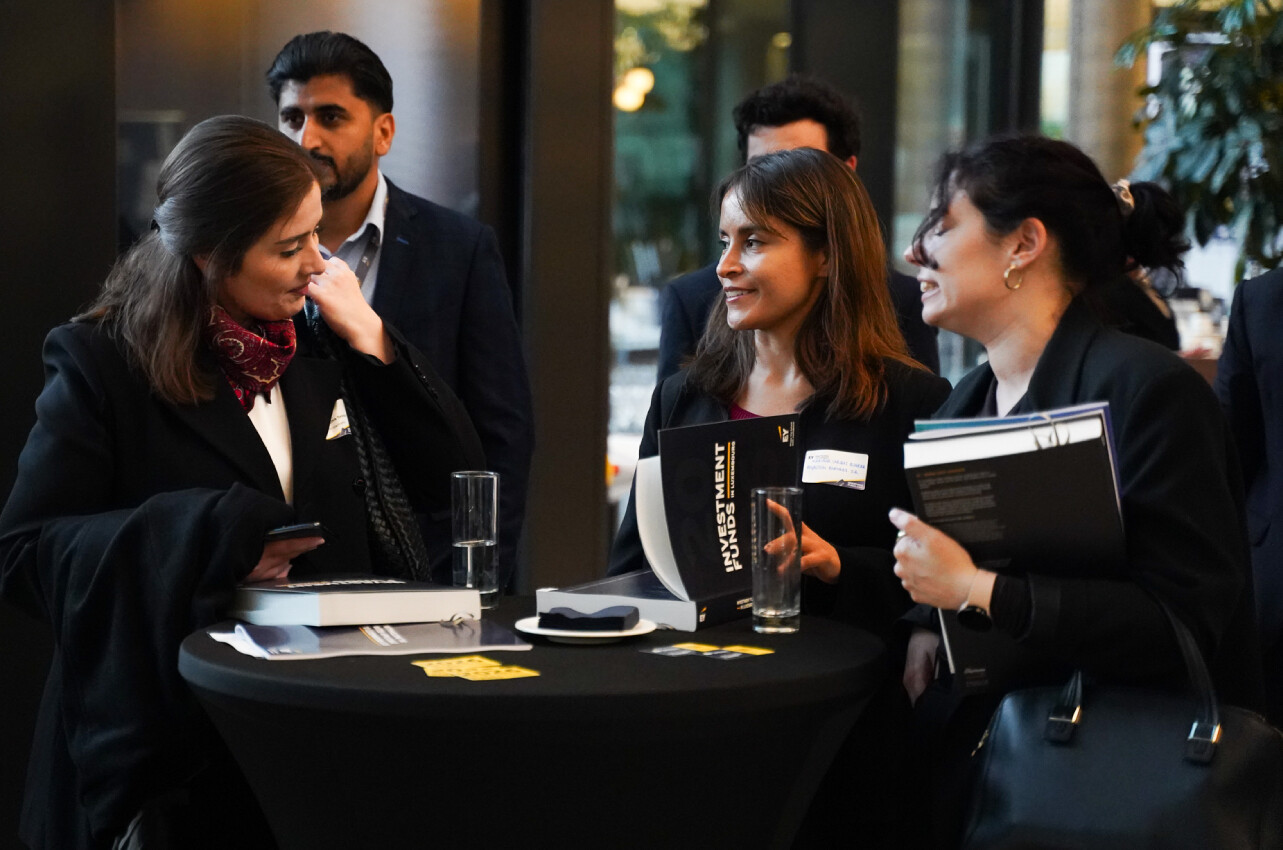
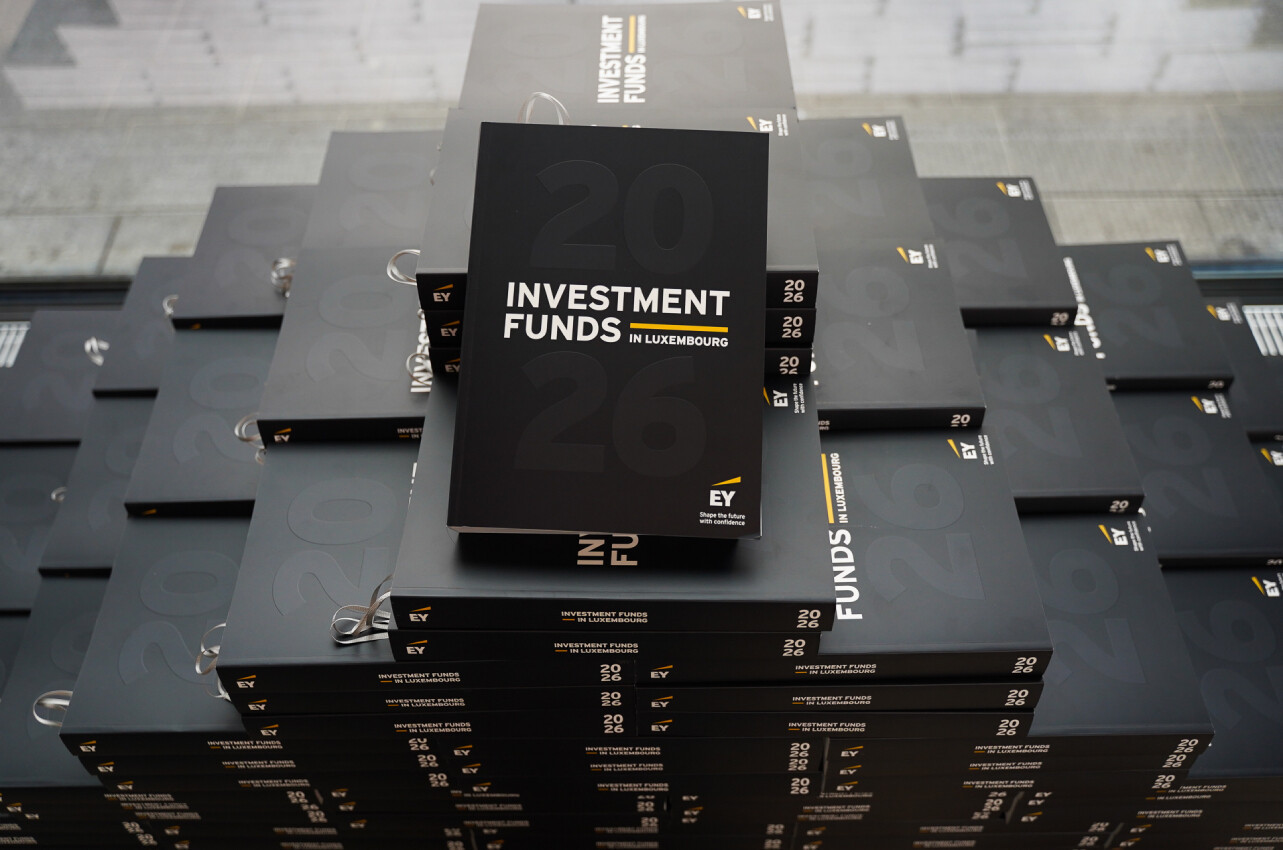
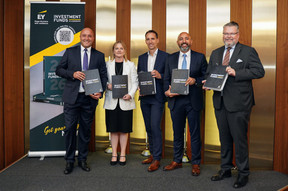
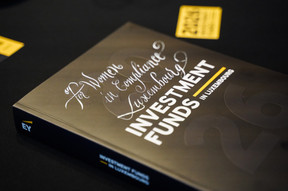
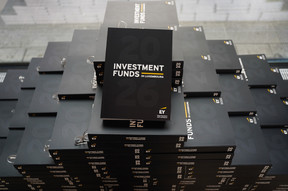
Le livre «pèse» 611 pages. Mais la question posée jeudi 1er octobre chez EY, à l’occasion de l’édition 2026 d’«Investment Funds in Luxembourg», tenait en une phrase: comment un secteur construit sur la stabilité peut-il rester solide sans devenir immobile?
Depuis plus de 30 ans, près de 40 collaborateurs d’EY issus de l’audit, de la fiscalité, du droit et de la réglementation actualisent ce que la Place surnomme sa «Bible des fonds». «Contrairement à la Bible originale, la nôtre est un document vivant», a résumé avec malice 
L’édition 2026 en ajoute deux, consacrés respectivement à la lutte contre le blanchiment et à la finance numérique. Le premier intègre notamment le nouveau cadre européen et les règles portées par l’Autorité européenne de lutte contre le blanchiment, l’Amla, qui doivent s’appliquer à partir de juillet 2027. Le second rassemble les évolutions concernant les crypto-actifs, les actifs virtuels et l’intelligence artificielle (IA).
EY a également refondu la partie consacrée à la finance durable pour tenir compte de la révision de SFDR et du paquet européen Omnibus. L’ouvrage intègre encore AIFMD II et Ucits VI, avec leurs conséquences sur les services fournis à des tiers, les outils de gestion de la liquidité et le reporting. Il actualise les règles concernant les ETF, les fonds monétaires, l’évaluation des actifs illiquides, la titrisation, le crédit privé, la directive européenne Faster sur les retenues à la source et la réforme luxembourgeoise du carried interest.
Les dépendances et les fragilités
Ce travail réglementaire décrit toutefois davantage le terrain actuel qu’il ne révèle la direction du voyage. Pour Madjid Boukhelifa, la réussite des gestionnaires dépendra désormais de leur capacité à relier «la technologie, les talents, les données, la gouvernance, l’expérience client et leur finalité stratégique». Il a utilisé l’éléphant aux longues pattes de Salvador Dalí, dont une reproduction était exposée devant les locaux d’EY, pour représenter la situation de l’industrie. «La force ne repose pas seulement sur la taille ou sur l’histoire. Même les institutions les mieux établies doivent constamment s’adapter, trouver leur équilibre et rester agiles dans un environnement changeant.»
La souveraineté des données, des infrastructures et de l’approvisionnement en énergie est un sujet auquel nous ne pensions pas de la même manière il y a cinq ans.

La première fragilité tient à la dépendance technologique. Selon les chiffres cités par 
«La souveraineté des données, celle des infrastructures et celle de l’approvisionnement en énergie sont des sujets auxquels nous ne pensions pas de la même manière il y a cinq ans», a-t-il observé. La concentration ne concerne pas seulement le cloud, mais aussi les logiciels, les équipements, les réseaux et les ressources nécessaires au fonctionnement des centres de données.
La CSSF attaquée pendant six mois
Le risque a également changé de nature. La question n’est plus de savoir si une institution sera attaquée, mais par quel canal et avec quel degré de sophistication. Un cybercriminel peut désormais usurper l’identité d’un dirigeant, d’un fournisseur, d’un régulateur ou même d’un prestataire chargé du bâtiment.
Pour éprouver ses propres défenses, la CSSF a laissé un prestataire spécialisé l’attaquer pendant six mois. Seules trois personnes étaient informées de l’exercice. Les scénarios comprenaient l’usurpation de l’identité du directeur général ou d’un fournisseur, le vol d’un ordinateur et plusieurs tentatives de pénétration des systèmes.
La reconstruction constitue l’étape suivante. «Une salle blanche nécessite 72 heures, si l’on est très bien organisé et que l’on a testé le dispositif, pour redevenir opérationnelle», a expliqué Jean-Pierre Faber. Une salle blanche permet de redémarrer un système dans un environnement isolé, à partir de composants supposés sains. Encore faut-il éviter que cette infrastructure restaurée soit immédiatement contaminée à son tour.
Vous n’avez plus besoin d’une armée de personnes pour attaquer une entreprise ou même un pays.

L’IA abaisse parallèlement le coût et le niveau de compétence nécessaires pour conduire une attaque. «Vous n’avez plus besoin d’une armée de personnes pour attaquer une entreprise ou même un pays», a souligné 
Le bon sens, premier rempart
Un cas évoqué durant la soirée montre que le maillon faible ne se trouve pas nécessairement dans le système informatique. En se faisant passer pour une autorité de surveillance, des fraudeurs ont obtenu d’une néobanque qu’elle leur transmette les données complètes de 700 clients, y compris leur identité et leurs investissements. Ils n’ont pas forcé les défenses de l’établissement: ses salariés leur ont livré les informations.
«Si la CSSF vous demandait ce type d’informations, faites preuve de bon sens et vérifiez auprès de nous avant de les transmettre», a averti Jean-Pierre Faber. La Commission utilise des environnements contrôlés pour recevoir des données sensibles, et non une simple réponse à un courriel.
Les images et les visioconférences truquées ajoutent une autre difficulté. Les premières créations générées par l’IA se reconnaissaient à leurs mains déformées ou à leurs personnages dotés de six doigts. «Aujourd’hui, il est impossible pour un être humain de faire la différence entre une fausse image ou une fausse vidéo et une vraie», a estimé Abdelhay Toudma.
Pour le consultant, la cybersécurité ne peut donc plus être traitée comme une enceinte construite autour de l’entreprise. Les salariés travaillent à distance, les données circulent entre plusieurs plateformes et chaque gestionnaire dépend d’une chaîne de prestataires. «On peut externaliser des services et déléguer leur gestion, mais pas la responsabilité», a-t-il insisté. Une faiblesse chez un fournisseur devient une faiblesse pour tous ses clients.
La même prudence doit s’appliquer aux projets d’IA. Abdelhay Toudma recommande de partir des tâches qui mobilisent le plus de ressources, notamment la connaissance du client, les contrôles antiblanchiment et la due diligence, puis de vérifier si l’IA constitue réellement la bonne réponse. Depuis l’apparition de ChatGPT, observe-t-il, certaines entreprises choisissent cette technologie avant même d’avoir défini le problème à résoudre.
L’IA amplifiera à la fois les faiblesses et les forces de vos bases de données.
La qualité des données, postulat de base
La qualité des données décidera d’une grande partie du résultat. «L’IA amplifiera à la fois les faiblesses et les forces de vos bases de données», a-t-il expliqué. Des informations fragmentées, incohérentes ou mal gouvernées ne produiront pas une meilleure décision: elles permettront seulement de produire plus rapidement un résultat erroné.
La gouvernance ne peut pas davantage être confiée à une seule fonction. La cybersécurité relève souvent d’un responsable de la sécurité des systèmes d’information et la protection des données d’un délégué spécialisé. L’IA traverse, elle, toutes les lignes de métier. Elle exige donc une responsabilité partagée, des procédures d’arrêt, des tests documentés et une réponse claire à une question simple: qui agit lorsqu’un système produit une erreur ou provoque une fuite de données?
Les actifs privés se démocratisent
Au-delà de ces risques, l’évolution qui pourrait le plus profondément modifier l’industrie luxembourgeoise reste la combinaison de la tokenisation et de l’accès des particuliers à des actifs jusqu’ici réservés aux investisseurs professionnels. Le Luxembourg a adopté quatre textes sur les technologies de registre distribué, rappelle Jean-Pierre Faber. Le cadre permet désormais de dématérialiser une large partie de la vie d’un fonds, de l’émission de ses parts à leur distribution.
La technologie ne suffira cependant pas à ouvrir les marchés privés. Les investisseurs doivent comprendre le produit, le risque supporté, les possibilités de sortie et les conditions dans lesquelles ils récupéreront leur argent. La démocratisation des actifs privés ne doit pas transformer la distribution en simple mise à disposition numérique de produits complexes.
Les stablecoins pourraient accélérer cette évolution en servant d’instrument de règlement pour des actifs tokenisés. «Cela arrivera, avec un stablecoin européen ou avec un stablecoin non européen», a prédit Jean-Pierre Faber. La question n’est donc plus seulement de savoir si les fonds seront distribués sur de nouvelles infrastructures, mais qui contrôlera la monnaie, les données et les canaux utilisés pour le faire.
C’est sur ce terrain que la Place devra défendre sa position. Le Luxembourg dispose d’un écosystème dense de sociétés de gestion, dépositaires, administrateurs, avocats, auditeurs et autorités. Son prochain avantage ne pourra pourtant pas reposer uniquement sur sa capacité à appliquer les règles et à administrer des structures conçues ailleurs. Il devra aussi participer à la conception des produits, des infrastructures et des modèles de distribution qui remplaceront progressivement ceux décrits dans les 600 pages de l’édition 2026.