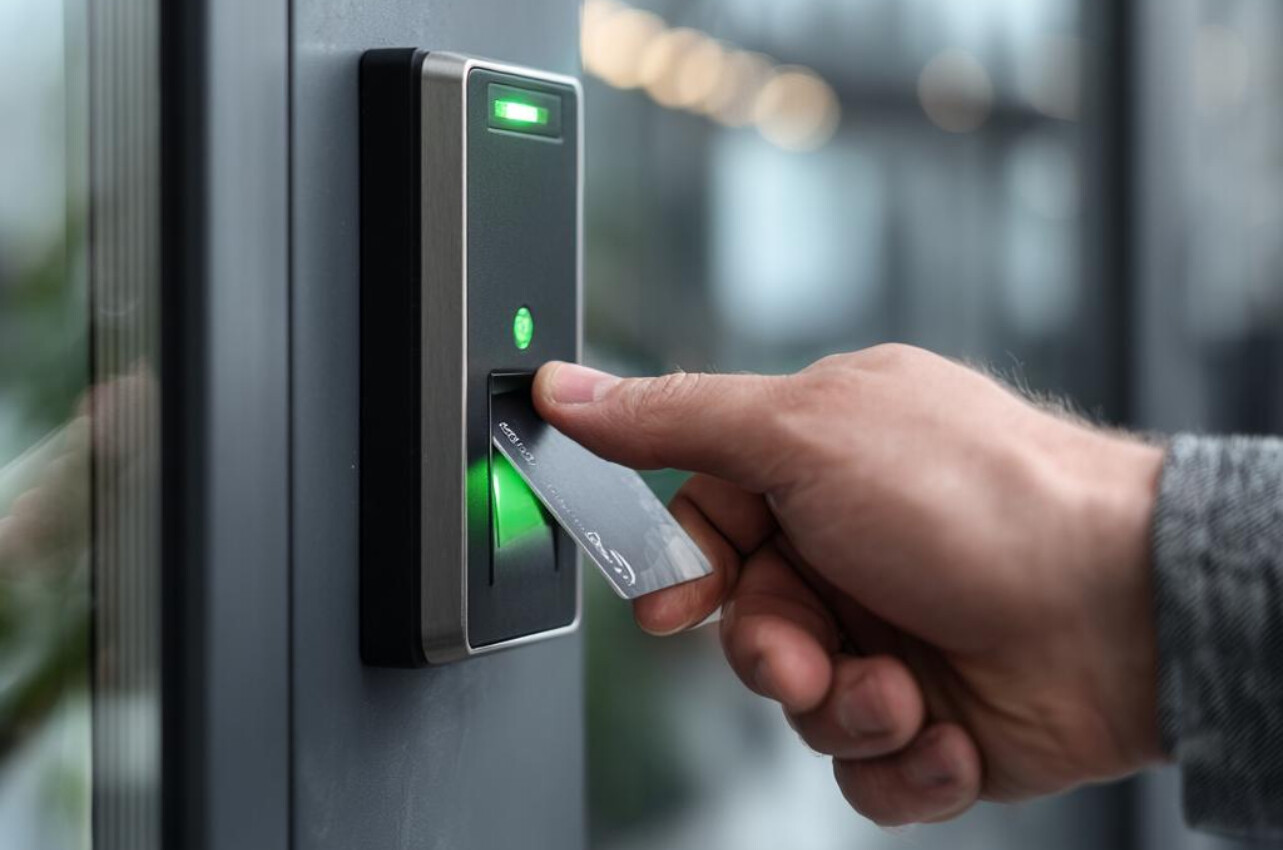
Une porte peut reconnaître le bon badge et rester vulnérable. Il suffit que le lecteur et son contrôleur communiquent sans chiffrement efficace pour qu’un attaquant puisse tenter d’intercepter, de rejouer ou de modifier les informations échangées. C’est cette faiblesse moins visible des systèmes de sécurité physique qu’Incert et IDmachines veulent traiter.
Le groupement d’intérêt économique créé par l’État luxembourgeois et l’entreprise américaine ont annoncé une nouvelle étape de leur partenariat. Leur offre doit gérer les clés et certificats cryptographiques utilisés par les lecteurs de badges, les contrôleurs de portes, les caméras et, à terme, d’autres équipements connectés.
Le sujet ne se limite donc pas à la capacité d’un lecteur à reconnaître un badge, un visage ou une empreinte. La biométrie vérifie une personne. La cryptographie doit, elle, permettre à chaque appareil de prouver son identité, de sécuriser ses communications et de protéger les données qu’il transmet ou conserve.
La serrure numérique derrière la serrure physique
Une clé cryptographique remplit, dans un réseau, une fonction comparable à celle d’une clé physique. Un certificat numérique associe cette clé à l’identité d’un appareil. Le contrôleur peut ainsi vérifier qu’il dialogue avec le lecteur effectivement installé sur la porte, et non avec un équipement qui cherche à s’y substituer.
La protection perd sa valeur si plusieurs appareils partagent la même clé, si un certificat autosigné n’est pas contrôlé, si une clé reste en place après le remplacement d’un équipement ou si un certificat expire sans être renouvelé. Un appareil peut alors paraître digne de confiance alors que son identité numérique n’est plus correctement vérifiée.
Le problème est connu dans le secteur. L’ancien protocole Wiegand, encore présent dans de nombreuses installations, transmet les identifiants sans chiffrement. Son successeur OSDP prévoit un canal sécurisé, mais des chercheurs de Bishop Fox ont montré en 2023 que le chiffrement pouvait être absent, facultatif ou désactivé par une mauvaise configuration. Ils ont également documenté des attaques permettant de forcer une communication non chiffrée ou de récupérer des clés lors du remplacement d’un lecteur. Ces travaux ne permettent pas d’affirmer que tous les systèmes sont vulnérables. Ils montrent en revanche qu’installer un lecteur récent ou utiliser un protocole annoncé comme sécurisé ne garantit pas que ses protections cryptographiques soient réellement activées et correctement administrées.
La même distinction vaut pour les données biométriques. Le National Cyber Security Centre britannique recense, au-delà des faux visages ou des fausses empreintes présentés au capteur, des attaques contre la sortie du capteur, la transmission des données, leur stockage ou la base de références. Autrement dit, un attaquant peut chercher à contourner toute la chaîne sans tromper directement l’algorithme de reconnaissance.
Plus de 100 millions d’équipements
L’offre commune répartit le travail entre les deux partenaires. La plateforme Eidola d’IDmachines doit d’abord analyser les équipements présents sur un site, inventorier leurs clés et certificats, puis signaler ceux qui sont partagés, autosignés, arrivés à expiration ou proches de l’être.
Incert fournit ensuite l’infrastructure cryptographique. Sa plateforme d’infrastructure à clés publiques QORI doit émettre les certificats rattachant chaque appareil à l’organisation qui le possède. Keys&More doit gérer leur cycle de vie: déploiement, validation, renouvellement et révocation lorsqu’un appareil est retiré ou compromis. Le dispositif pourra être exploité comme un service, installé chez le client ou fonctionner selon un modèle hybride. Il doit aussi permettre au client de conserver sa propre autorité de certification, de confier cette fonction à IDmachines ou de travailler avec un tiers.
La première mise en œuvre vise les contrôleurs Mercury MP, dans le cadre du Mercury Embedded Application Program. Les partenaires prévoient ensuite d’étendre l’offre aux caméras, aux autres contrôleurs et aux équipements connectés déjà installés.
IDmachines et Incert évaluent à plus de 100 millions le nombre d’équipements de sécurité physique qui, en Amérique du Nord, n’utilisent aucune cryptographie ou l’emploient incorrectement. Ils avancent un total supérieur à un milliard à l’échelle mondiale.
Une technologie publique luxembourgeoise à l’export
Le partenariat donne aussi à Incert un débouché commercial hors du Luxembourg. Créé en 2012, le GIE travaille pour les services publics nationaux dans la gestion des identités et la cryptographie. Il propose désormais les outils issus de cette expertise à des gouvernements et à des entreprises.
Les deux organisations disent collaborer depuis plus de dix ans, notamment sur la validation de certificats X.509, les signatures numériques des passeports électroniques et la gestion des clés des équipements de sécurité. Elles avaient formalisé en juin 2026 un accord permettant à IDmachines de distribuer en Amérique du Nord et en Amérique latine plusieurs solutions d’Incert, dont QORI et Keys&More.
«Les équipements de sécurité physique méritent le même niveau de confiance que les systèmes utilisés pour protéger l’identité de chaque citoyen», déclare Clément Gorlt, directeur PKI chez Incert. Le pari consiste à appliquer cette discipline cryptographique à un parc de portes et de caméras souvent installé pour de longues années. La solidité d’un contrôle d’accès ne dépend plus seulement de ce qu’il reconnaît. Elle dépend aussi de la capacité de chacun de ses appareils à prouver qui il est.