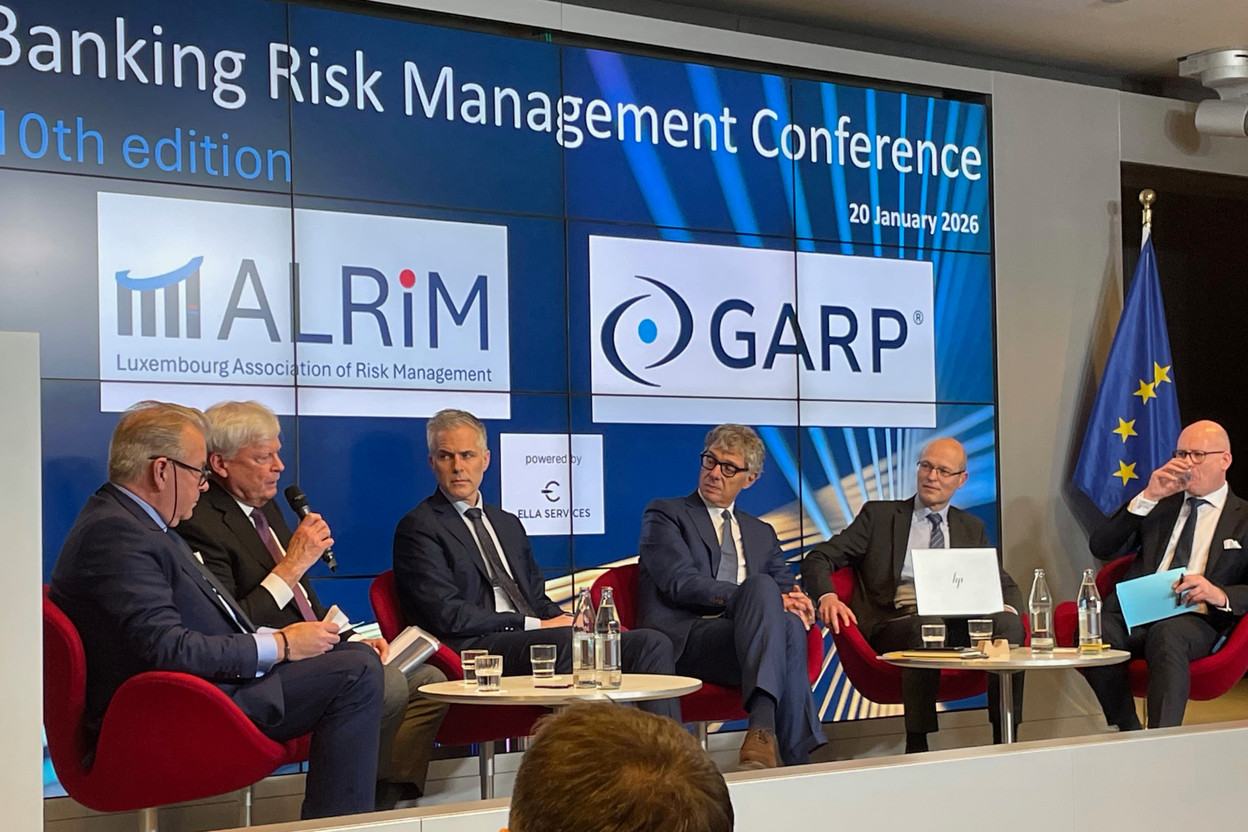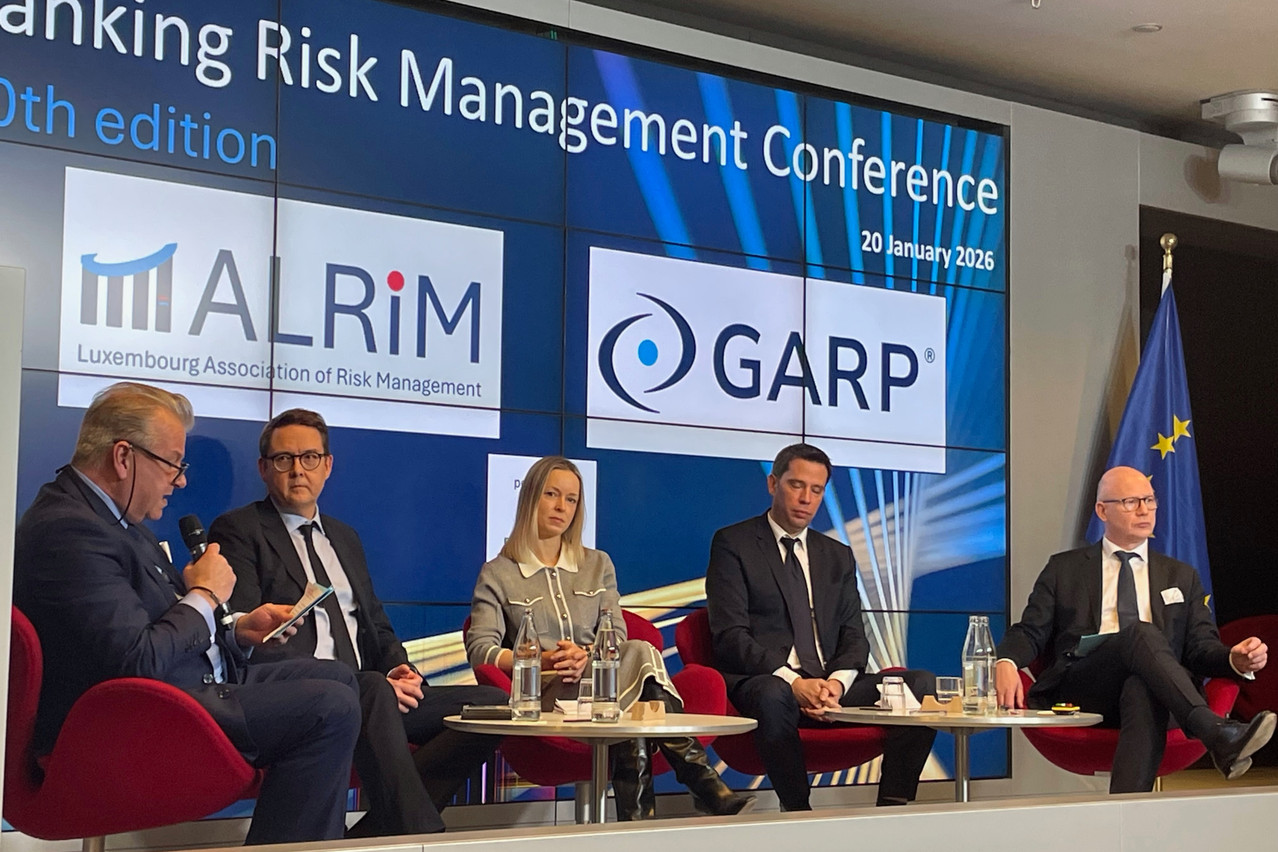
Les experts présents à la conférence ALRiM-Garp (Global Association Risk Managers) sur les risques bancaires ont convenu que les banques et les autorités de surveillance sont largement d’accord sur leur compréhension des risques importants, même si des différences persistent dans la manière dont ces risques sont évalués et gérés dans la pratique.
La table ronde intitulée «Risques émergents et perspectives du marché: construire un cadre de réglementation et de surveillance résilient à moyen terme», qui s’est tenue le 20 janvier à Luxembourg, a exploré l’évolution des relations entre les institutions financières et les autorités de surveillance dans un contexte de risques géopolitiques, cybernétiques et numériques accrus.
Traiter les risques émergents
Olga Slabari, chief risk officer chez PayPal, a fait remarquer que pour les entreprises axées sur la technologie, ces risques se matérialisent souvent en temps quasi réel, avec des implications immédiates pour les volumes de paiement, les taux de fraude et les décisions stratégiques telles que l’entrée sur le marché.
Toutefois, Mme Slabari a mis en évidence une divergence de perspective concernant le «prisme» à travers lequel ces risques sont perçus. Alors que les autorités de surveillance se concentrent sur la stabilité financière et les risques extrêmes conformément à leur mandat, les banques ont tendance à donner la priorité à la gestion des risques au jour le jour et à la matérialisation à court terme de risques moins graves.
Il faut aussi avoir le temps et l’énergie de prendre des mesures efficaces, plutôt que de se concentrer uniquement sur la production de rapports incroyablement détaillés.


L’impact de la complexité réglementaire
Le panel a également débattu de la question de savoir si la complexité réglementaire croissante favorise ou entrave l’identification efficace des risques. M. Nosbush a fait valoir que des exigences réglementaires structurées peuvent être bénéfiques dans certains domaines, par exemple en obligeant les institutions à évaluer les risques environnementaux de manière plus systématique.
Dans le même temps, il a mis en garde contre le fait que des exigences réglementaires excessives risquent de détourner les ressources vers la collecte de données et l’établissement de rapports au détriment d’une action significative et d’une compréhension plus approfondie des risques sous-jacents. Il a cité en exemple la directive sur les rapports de durabilité des entreprises (CSRD), dont le champ d’application initial risquait de submerger les organisations avec des exigences en matière de données. «Vous avez également besoin de temps et d’énergie pour prendre des mesures efficaces, plutôt que de vous concentrer uniquement sur la production de rapports incroyablement détaillés», a-t-il déclaré.
Le chief sustainability officer a également observé que si la complexité croissante des entreprises entraîne naturellement une réglementation plus complexe, les modèles plus simples sont souvent plus efficaces que les modèles très compliqués. Des cadres réglementaires ou des approches de modélisation trop complexes peuvent, selon lui, masquer les facteurs de risque fondamentaux.
Modèles internes et confiance des autorités de surveillance
La discussion a également porté sur la mesure dans laquelle les autorités de surveillance devraient s’appuyer sur les cadres internes de gestion des risques des banques. Frédéric Lardo, chef de division adjoint pour le risque stratégique et l’analyse à la Banque centrale européenne (BCE), a expliqué que bien que les banques et les autorités de surveillance utilisent la même «matière première», leurs incitations diffèrent.
«Les fonctions de gestion des risques des banques doivent comprendre, saisir, identifier et évaluer les conséquences des risques émergents sur leurs modèles d’entreprise, leurs stratégies, leurs finances et leurs ratios prudentiels», a déclaré M. Lardo. Les autorités de surveillance, quant à elles, utilisent les évaluations internes comme point de départ pour comparer les résultats et éclairer leur propre jugement indépendant sur la stabilité financière de l’ensemble du secteur.
À cet égard, Olga Slabari a ajouté que les modèles internes sont particulièrement précieux parce qu’ils sont sensibles aux risques et dynamiques, en particulier lorsqu’il s’agit de risques émergents pour lesquels on ne dispose que de données historiques limitées. «Il se peut que nous ne sachions pas où va le risque ni comment il va se matérialiser», a-t-elle admis. Toutefois, elle a souligné que ces modèles nécessitent des normes communes et une gouvernance interne solide pour garantir que les résultats sont comparables et fiables.
Simplification et proportionnalité
Concernant les origines du cadre réglementaire actuel, M. Lardo a reconnu qu’une grande partie de la complexité actuelle est un héritage de la crise financière mondiale et reste nécessaire pour protéger les citoyens et réduire les risques fiscaux. Néanmoins, il a confirmé que l’Autorité bancaire européenne (ABE) et la Banque centrale européenne (BCE) travaillent activement à la simplification du cadre réglementaire et de surveillance.
Ces efforts consistent notamment à rendre la surveillance plus proportionnée pour les institutions plus petites et non complexes et à réorganiser le Mécanisme de surveillance unique (MSU) afin de se concentrer plus clairement sur les risques importants. La BCE a également introduit une deuxième ligne de défense visant à évaluer et à atténuer le risque de surveillance, c’est-à-dire le risque que les résultats de la surveillance ne soient pas cohérents dans l’ensemble du système.
[Les parties prenantes doivent cesser] de se plaindre de l’agenda réglementaire.

En outre, un nouveau cycle d’évaluation pluriannuel a été mis en place, permettant aux autorités de surveillance d’échelonner les examens sur une période de trois ans plutôt que d’évaluer chaque risque annuellement.
Renforcement de la communication et de la confiance
M. Lardo a conclu en appelant à un changement d’état d’esprit, exhortant les parties prenantes à cesser de «se plaindre de l’agenda réglementaire» pour s’orienter vers un dialogue plus ouvert sur ce qui importe le plus aux chefs d’entreprise. L’instauration d’une confiance mutuelle entre les banques, les autorités de surveillance et les autres parties prenantes, a-t-il affirmé, sera essentielle pour naviguer dans un environnement réglementaire et de risque de plus en plus complexe.