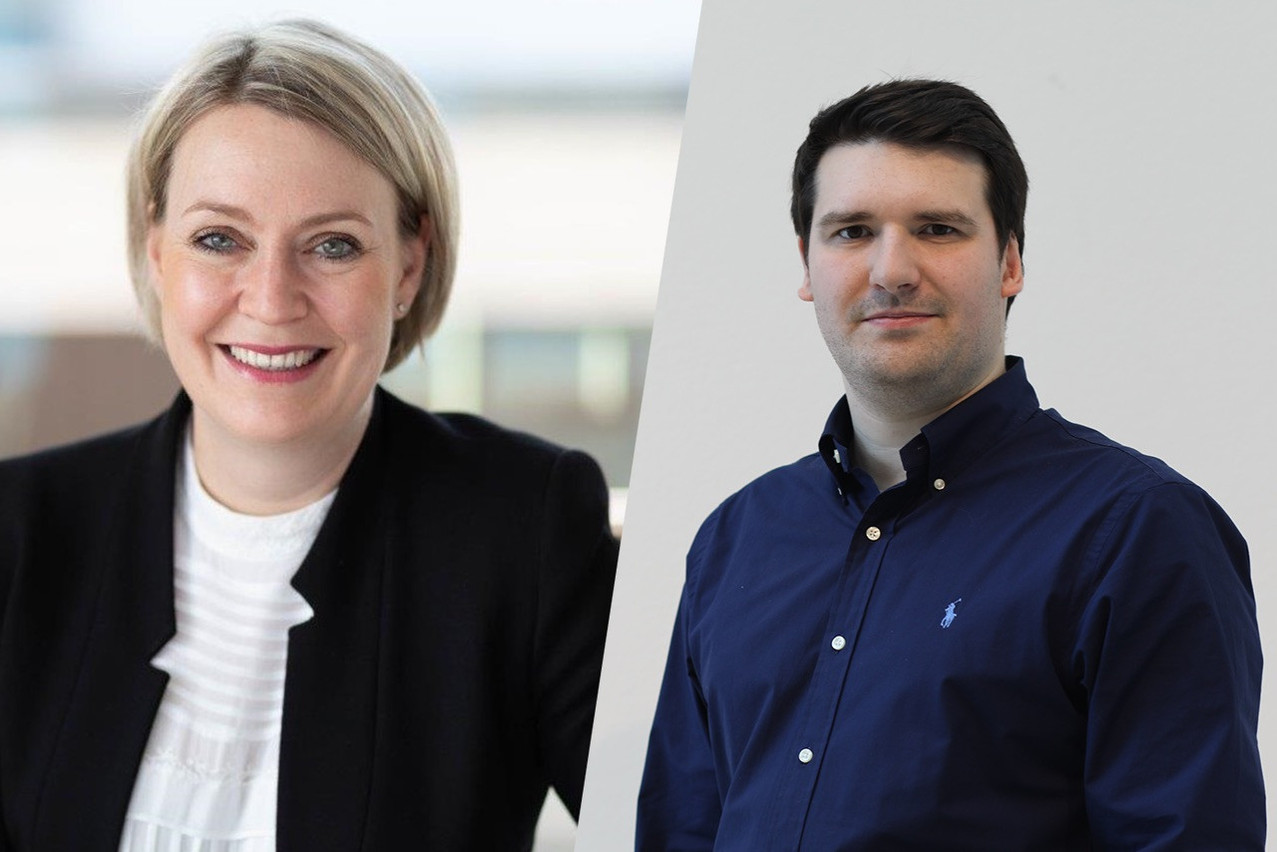
Si les données sont considérées comme le combustible des économies numériques, on ne peut pas les collecter, les détenir ou les traiter librement. Bien au contraire, l’utilisation que les entreprises peuvent en faire est de plus en plus encadrée. «La gestion des données, notamment personnelles, est réglementée depuis de nombreuses années. 2018 a constitué un tournant en la matière, avec l’entrée en application du règlement général sur la protection des données (RGPD). À travers ce dernier, le législateur européen a souhaité mettre à jour le cadre existant pour qu’il soit plus adapté aux usages numériques, qui se sont développés ces dernières années, explique Nicolas Guzman, membre de l’équipe Data Protection Office de la Banque internationale à Luxembourg (Bil). Ce règlement a surtout renforcé les droits des citoyens européens à l’égard de leurs données et des usages qui peuvent en être faits.»
Garantir la confiance
S’appliquant de la même manière à toutes les entreprises, le RGPD a exigé d’importants efforts de mise en conformité et, six ans plus tard, il mobilise encore fortement les équipes juridiques, compliance ou en charge de la protection des données au quotidien. «Au-delà de la mise en place de procédures qui garantissent la conformité de l’organisation vis-à-vis de ces réglementations, il faut mener en permanence un important travail de suivi et de contrôle, assure Anne Reuland, chief legal regulatory officer, deputy CEO au sein de LuxTrust. Si c’est contraignant, cela contribue aussi à la confiance que les clients placent en nous. Pour nous, prestataire de services de confiance, c’est essentiel. Nous entretenons une approche rigoureuse de la gestion des données personnelles.»
Plus particulièrement, le RGPD octroie un certain nombre de droits aux citoyens vis-à-vis de leurs données personnelles. On peut évoquer le droit d’accès, celui relatif à la portabilité des données ou encore le droit à l’oubli, permettant à une personne de demander à toute entreprise de supprimer l’ensemble des informations dont elle dispose le concernant.
De nombreux citoyens, parfois sans en être conscients, partagent de nombreuses données personnelles spontanément.

Des citoyens vigilants
Et les citoyens n’hésitent pas à faire valoir leurs droits. «De manière générale, ils sont de plus en plus conscients des enjeux inhérents à la protection des données. Nous sommes dès lors régulièrement sollicités par nos clients ou nos employés. Certaines personnes sont simplement curieuses, désireuses de connaître quelles sont les données personnelles que nous avons sur elles. Certaines nous posent des questions sur les traitements qui sont effectués. Nous avons aussi des personnes qui, après avoir réalisé une simulation de crédit, demandent que leurs données soient bien effacées», commente Nicolas Guzman. Afin de pouvoir répondre efficacement à ces demandes, les organisations doivent avoir identifié toutes les données personnelles détenues et veillé à leur minimisation – autrement dit, à ne collecter et à ne garder que les données strictement nécessaires à la bonne exécution d’un service. Elles doivent aussi avoir cartographié tous les traitements et les tenir à jour dans un registre.
Consentement et minimisation
LuxTrust veille au grain, et sa responsable juridique précise que la société gère un nombre limité de données personnelles. Il s’agit de données d’identité – nom, prénom, lieu et date de naissance, nationalité – dont la sensibilité est relativement limitée. «Il est vrai que nos utilisateurs nous sollicitent régulièrement, faisant de cette manière valoir leurs droits, poursuit Anne Reuland. La réalité, c’est que nous ne disposons que des informations nécessaires pour établir leur identité numérique, qui leur permet notamment de s’authentifier pour effectuer des transactions sécurisées en ligne. Une enseigne de supermarché proposant des cartes de fidélité à ses clients gère davantage de données personnelles qui ont trait aux habitudes de consommation. De nombreux citoyens, parfois sans en être conscients, partagent de nombreuses données personnelles spontanément, sur Internet, sur les réseaux sociaux.»
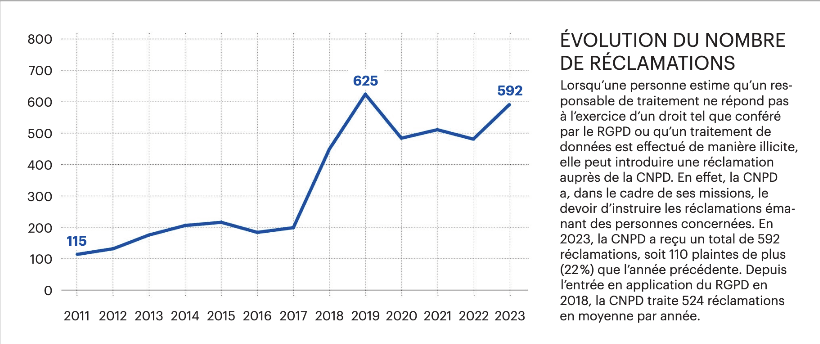
Évolution du nombre de réclamations. (Source: CNPD)
Sensibiliser, former, accompagner
Au-delà de la mise en place des politiques internes de gestion des données et de leur supervision, le data protection officer, fonction attachée au département juridique ou compliance, endosse également des missions de sensibilisation et de formation des équipes, afin de garantir une utilisation des données respectueuse de la réglementation. Il lui revient, par ailleurs, d’accompagner les développements, qu’il s’agisse d’un nouveau service ou d’une solution qui implique le traitement de données, pour s’assurer de leur conformité. Collecter de nouvelles données ou mettre en place un nouveau traitement peut impliquer de recueillir le consentement de l’utilisateur, de mettre à jour les conditions d’utilisation et de renseigner tous les développements. «Pour répondre aux exigences de transparence, il faut documenter le traitement et veiller à ce que les données soient captées, hébergées, utilisées et protégées correctement», précise Anne Reuland.
Sécurité et résilience
À l’heure actuelle, le RGPD constitue un socle en matière de gestion et de protection de la donnée personnelle. Depuis lors, cependant, le cadre réglementaire s’est considérablement étoffé, renforçant notamment les exigences déjà établies en matière de protection des informations ou en lien avec les traitements opérés. Dora, Nis 2, le Data Act ou encore l’AI Act sont autant de textes dont doivent se saisir les professionnels de la protection des données et les responsables juridiques. «Nos organisations doivent faire face à des cybermenaces toujours plus nombreuses, toujours plus intenses. Au regard de nos obligations, les mesures qui visent à garantir la protection des données et à prévenir tout risque de fuite prennent une importance toujours plus conséquente», commente Anne Reuland. Ces mesures ne visent pas uniquement les données personnelles. Dora, dont l’objet est de renforcer la résilience opérationnelle des acteurs financiers, ou Nis 2, qui concerne la sécurisation des prestataires de services essentiels, exigent par exemple de garantir la protection des données critiques. «À l’échelle d’une banque, la donnée est partout. Elle est nécessaire à la plupart des fonctions et des services proposés. Il est donc essentiel de veiller à leur sécurité, à la préservation de leur confidentialité, de leur intégrité, notamment pour garantir la continuité des activités», commente Nicolas Guzman.
Le cadre évolue sans cesse et nous devons nous assurer que, selon la jurisprudence, nous demeurons bien en conformité

Travailler avec l’IT et les métiers
Les responsables de la conformité doivent donc pouvoir appréhender une grande diversité de sujets, et notamment toucher à des aspects techniques. Au sein de LuxTrust, Anne Reuland supervise directement les fonctions juridiques, compliance et IT security. «Il est important que nous puissions travailler main dans la main avec les équipes produit ou encore avec l’IT, pour bien appréhender les divers enjeux liés aux nouvelles réglementations qui arrivent, s’assurer que les mesures de conformité soient prises et que la sécurité de l’information soit assurée, explique-t-elle. Vis-à-vis des enjeux de sécurité, il est essentiel de mettre en place des processus robustes, s’appuyant sur les meilleures pratiques.» Suivant l’approche Zero Trust, il faut par exemple partir du principe qu’aucun utilisateur ou administrateur n’est digne de confiance, de manière à renforcer les contrôles, à gérer les accès et les identités pour limiter autant que possible les risques. «Si la volonté est d’héberger certaines données dans le cloud, il y a lieu aussi de prendre des mesures pour en garantir leur confidentialité, en s’assurant que les données restent en Europe ou encore en recourant à des solutions de chiffrement, explique Nicolas Guzman. Sur ces aspects, nous sommes extrêmement vigilants. Tout projet ne pourra être mis en œuvre que si l’on obtient toutes les garanties nécessaires.»
Au-delà de la donnée personnelle
Depuis le 1er janvier 2024, le Data Act fixe le cadre dans lequel les données peuvent être partagées. À l’heure où les écosystèmes sont de plus en plus interconnectés, il était essentiel de fixer un ensemble de règles. Aujourd’hui, par exemple, nos téléphones ou nos voitures produisent une quantité impressionnante de données en permanence. Beaucoup sont transmises en temps réel aux producteurs, aux éditeurs d’applications, aux concessionnaires, qui les utilisent à diverses fins. «Comment ces données, qui ne sont pas forcément des données personnelles, peuvent-elles être partagées, utilisées, traitées? Cette réglementation apporte des clarifications essentielles, protégeant dès lors leur réel propriétaire et évitant que des usages non autorisés puissent être entrepris», assure Anne Reuland. L’IA Act, en vigueur depuis le 1er août 2024 et qui sera pleinement en application dans deux ans, encadre aussi les usages qui peuvent être faits de l’intelligence artificielle et, dès lors, des données qui vont alimenter ces outils. Là aussi, les responsables compliance sont en première ligne pour garantir la conformité des usages. Pour assurer le suivi des enjeux inhérents à la gestion des données, les équipes ont dû s’étoffer. Au sein de LuxTrust, nous précise Anne Reuland, l’équipe sous sa supervision a triplé en cinq ans.
Un cadre évolutif
En outre, si le RGPD est entré en vigueur en 2018, son application soulève encore de nombreuses questions ou peut être sujette à diverses interprétations, selon les cas de figure ou les contextes. «Nous devons mener une veille juridique permanente, pour nous tenir informés des décisions de justice prises en rapport avec la gestion et la protection des données ou des sanctions infligées par les autorités de contrôle, à l’instar de la CNPD au Luxembourg. Le cadre évolue sans cesse et nous devons nous assurer que, selon la jurisprudence, nous demeurons bien en conformité», conclut Nicolas Guzman.
Violation
Le RGPD exige qu’une violation de sécurité entraînant, de manière accidentelle ou illicite, la destruction, la perte, l’altération, la divulgation non autorisée de données à caractère personnel ou l’accès non autorisé à de telles données soit notifiée à la CNPD dans un délai de 72 heures après en avoir pris connaissance, si cela est susceptible d’engendrer un risque pour les droits et libertés des personnes concernées. En 2023, 434 violations de données ont été notifiées à la CNPD, soit 23% de plus qu’en 2022. À noter que 64% des cas de violation de données à caractère personnel sont causés par des erreurs humaines (acte interne non malveillant).
Cet article a été rédigé pour le supplément Legal Leaders de l’édition de Paperjam du mois de novembre 2024 parue le 23 octobre. Le contenu du magazine est produit en exclusivité pour le magazine. Il est publié sur le site pour contribuer aux archives complètes de Paperjam.
Cliquez sur ce lien pour vous abonner au magazine.
Votre entreprise est membre du Paperjam+Delano Business Club? Vous pouvez demander un abonnement à votre nom. Dites-le-nous via [email protected]