L’essor du cloud dans le secteur hospitalier, couplé à la recrudescence des cyberattaques contre les infrastructures de santé, ravive le débat sur la protection des données des patients. Une question sensible, alors que les établissements de santé se tournent de plus en plus vers des solutions numériques pour améliorer leur efficacité.
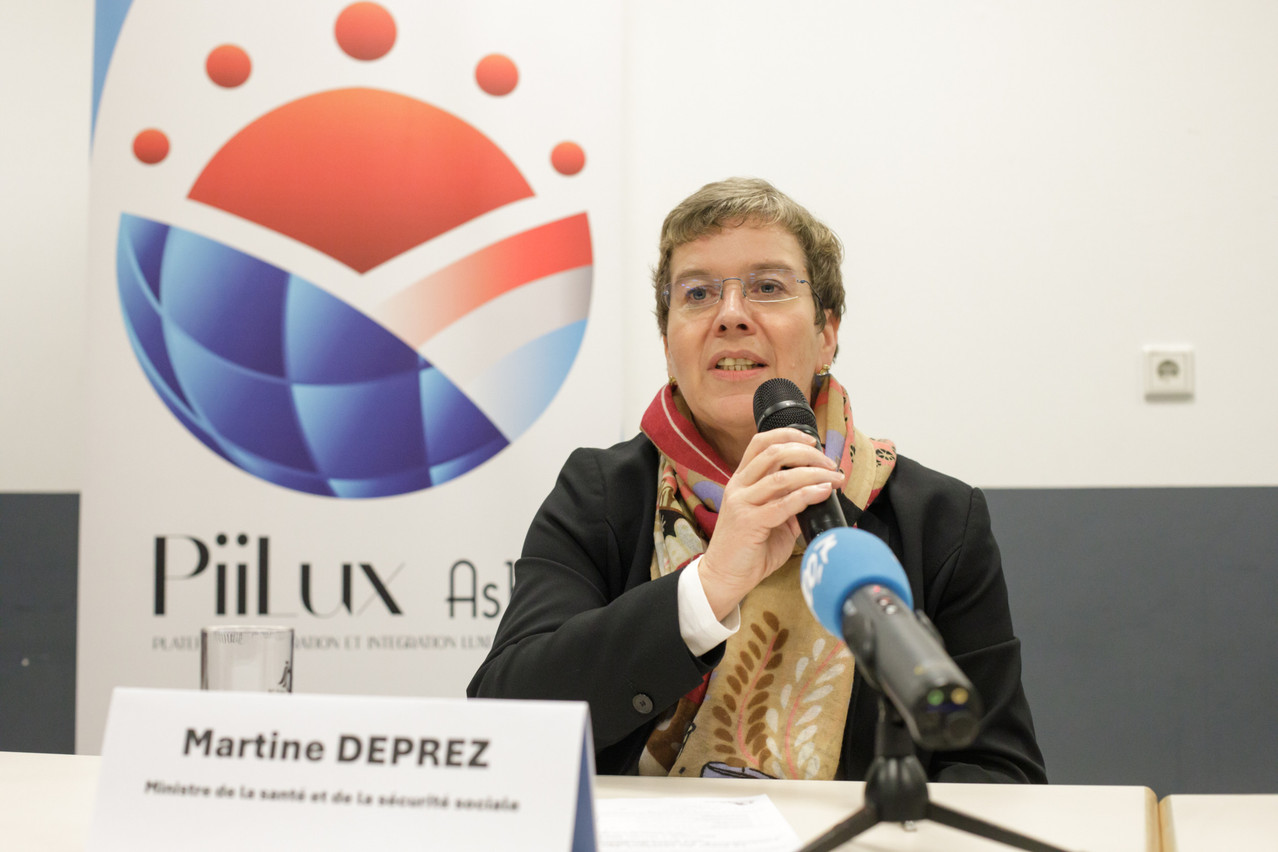
Si la ministre de la Santé, 

Au cœur des préoccupations de l’élu: l’intégration croissante d’outils d’intelligence artificielle (IA) dans Office 365: «Microsoft précise dans sa documentation technique que certaines fonctionnalités nécessitent l’analyse et le traitement des données en dehors des systèmes locaux.» Une perspective qui soulève des inquiétudes, compte tenu de la nature ultra-sensible des informations médicales.
La ministre rassure sur l’usage des outils numériques
Face à ces interrogations, la ministre tempère. «Microsoft Office 365 est utilisé dans sa version standard pour la communication interne des hôpitaux: messagerie électronique, chat, visioconférences et partage de documents ne contenant pas de données patients», précise-t-elle. Concernant les e-mails susceptibles de contenir des informations sensibles, elle rappelle que «l’utilisation de la solution Regify garantit la sécurité des échanges en chiffrant les messages stockés sur les serveurs de Microsoft, empêchant ainsi tout accès par l’entreprise».
La question de l’hébergement des e-mails reste néanmoins ouverte. «La messagerie électronique est, pour l’instant, hébergée sur des infrastructures locales. Toute transition vers le cloud devra être accompagnée de mesures de sécurité planifiées, actuellement à l’étude dans le cadre de la budgétisation 2025/26», ajoute-t-elle.
Des mesures de protection renforcées
Conscients des risques, Luxith et les hôpitaux luxembourgeois ont mis en place plusieurs mécanismes de protection:
- des formations régulières du personnel sur l’utilisation sécurisée des outils numériques;
- la mise en place de filtres de contenu permettant d’identifier et de bloquer l’envoi non autorisé de données sensibles via des canaux de communication non sécurisés;
- l’utilisation de solutions de chiffrement de bout en bout pour les échanges de données critiques.
Microsoft, de son côté, s’est engagé à stocker toutes ses données en Europe, conformément aux nouvelles directives EU Data Boundaries. Tandis qu’un accord spécifique sur la sécurisation des données a été signé avec le géant américain en juin 2024, garantissant une conformité aux standards du RGPD. «Des audits réguliers et des tests de sécurité seront toutefois menés par les hôpitaux afin d’évaluer l’efficacité des mesures mises en place», conclut la ministre.