L’Irlande a un visage pour sa politique de contrôle de l’intelligence artificielle. Le Luxembourg a une liste de régulateurs. Il lui manque encore le mode d’emploi permettant de savoir lequel prendra la main lorsqu’ils seront plusieurs à se déclarer compétents.
Le gouvernement irlandais a annoncé, ce jeudi 30 juillet, la création de l’AI Office of Ireland et la nomination de Paul Byrne à sa tête. Cette nouvelle institution indépendante doit être opérationnelle au plus tard le 2 août. Elle deviendra le point de contact central du pays pour la mise en œuvre de l’AI Act européen, coordonnera les autorités compétentes et accueillera le bac à sable réglementaire destiné aux entreprises qui souhaitent tester leurs systèmes d’intelligence artificielle dans un cadre supervisé.
Dublin n’a pourtant pas choisi un gendarme unique. L’Irlande conserve un modèle distribué dans lequel les régulateurs sectoriels restent responsables du contrôle de l’IA dans leurs domaines respectifs. La Banque centrale surveillera notamment le secteur financier, la Data Protection Commission les usages relevant de la protection des données et les autres autorités compétentes leurs marchés respectifs. L’AI Office ne remplace pas ces organismes. Il se place au centre du dispositif, concentre l’expertise et doit assurer une application cohérente des règles.
Le Conseil d’État appelle à des clarifications
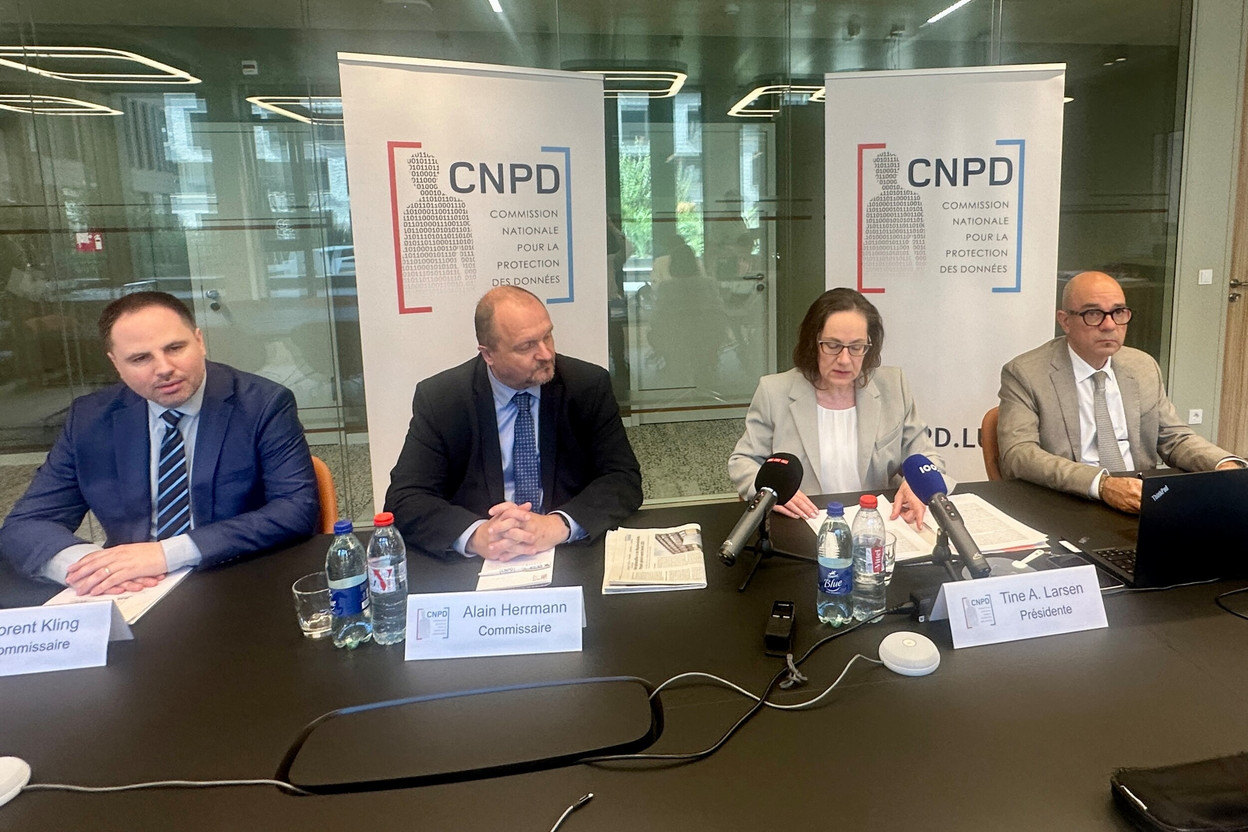
C’est sur cette incarnation centrale que les modèles irlandais et luxembourgeois divergent. Le Luxembourg a également choisi de s’appuyer sur ses autorités existantes, mais sans créer de nouvel organisme dédié. Le projet de loi 8476, déposé le 23 décembre 2024, confie à la Commission nationale pour la protection des données le rôle d’autorité générale de surveillance du marché. La CNPD doit aussi coordonner les autres régulateurs et devenir le point de contact unique du pays.
Autour d’elle, la surveillance serait répartie selon les secteurs. La Commission de surveillance du secteur financier interviendrait pour les systèmes d’IA directement liés aux services financiers fournis par les entités soumises à son contrôle. Le Commissariat aux assurances conserverait la main sur les assureurs. L’Institut luxembourgeois de la normalisation, de l’accréditation, de la sécurité et qualité des produits et services contrôlerait certaines catégories de produits et les infrastructures critiques. L’Institut luxembourgeois de régulation serait compétent pour certaines obligations imposées aux opérateurs de services essentiels ou importants.
L’Autorité luxembourgeoise indépendante de l’audiovisuel surveillerait certaines règles de transparence concernant les contenus générés ou manipulés par l’IA, dont les deepfakes. L’Autorité de contrôle judiciaire serait compétente pour les systèmes utilisés par les juridictions. La future Agence luxembourgeoise des médicaments et produits de santé interviendrait dans son propre domaine. Sur le papier, le choix répond à une logique: laisser chaque régulateur contrôler les acteurs et les risques qu’il connaît déjà. Une banque qui utilise l’intelligence artificielle resterait face à la CSSF, plutôt que de devoir expliquer son activité à un nouveau régulateur généraliste. Un assureur relèverait du CAA et un dispositif médical de l’autorité sanitaire compétente.
Cette spécialisation crée toutefois un problème dès qu’un même système traverse plusieurs secteurs ou relève simultanément de plusieurs réglementations. Un outil d’intelligence artificielle utilisé par une banque peut traiter des données personnelles, produire une décision concernant un client et reposer sur une infrastructure soumise à d’autres règles. La compétence de la CSSF n’efface pas nécessairement celle de la CNPD ni, selon les circonstances, celle d’une autre autorité. C’est précisément la faiblesse relevée par le Conseil d’État dans son avis du 10 juillet. Le projet de loi ne règle pas suffisamment le cas dans lequel plusieurs plaintes, éventuellement introduites auprès de régulateurs différents, concernent un même système d’IA ou un même opérateur.
Le texte ne permet pas de déterminer clairement quelle autorité assurera le traitement principal du dossier, comment les mesures d’enquête seront coordonnées et comment seront évitées des décisions ou des sanctions divergentes. Le Conseil d’État considère que cette incertitude menace à la fois les droits des plaignants et la sécurité juridique des entreprises. Il formule, sur ce point, une opposition formelle. D’autres obstacles restent à lever. Le Conseil d’État demande une répartition plus précise des compétences entre certaines autorités notifiantes, chargées d’encadrer les organismes qui évaluent la conformité des systèmes. Il conteste aussi les pouvoirs réglementaires que le projet entend attribuer à des administrations qui ne disposent pas de la base constitutionnelle nécessaire.
L’Agence du médicament complique encore la donne
Le calendrier de la future Agence luxembourgeoise des médicaments complique encore le dispositif. Cette agence est appelée à exercer certaines missions prévues par la loi sur l’intelligence artificielle, alors que sa propre procédure de création n’a pas encore abouti. Le Conseil d’État indique qu’il ne pourra pas accorder la dispense du second vote constitutionnel au texte sur l’IA tant que la loi instituant cette agence ne sera pas entrée en vigueur.
L’avis relève enfin des références devenues obsolètes ou insuffisamment précises, notamment après le changement de nom du Commissariat du gouvernement à la protection des données auprès de l’État, devenu Commissariat du gouvernement à la souveraineté des données.
La question du bac à sable réglementaire ajoute une pression temporelle. L’AI Act impose aux États membres de disposer d’au moins un environnement de test opérationnel au plus tard le 2 août 2026. Le projet luxembourgeois prévoit que la CNPD mette en place ce dispositif. Mais la loi qui lui en attribue formellement la mission est toujours indiquée comme «en commission» par la Chambre des députés au 30 juillet.
L’Irlande arrive à l’échéance avec une loi adoptée, une institution créée et un dirigeant nommé. Le Luxembourg dispose d’une architecture sectorielle et d’une autorité appelée à la coordonner, mais il doit encore corriger son texte pour définir qui arbitrera les conflits entre ses différents gendarmes.