Les congélateurs n’ont pas cessé de fonctionner. Ils ont reçu l’ordre de chauffer.
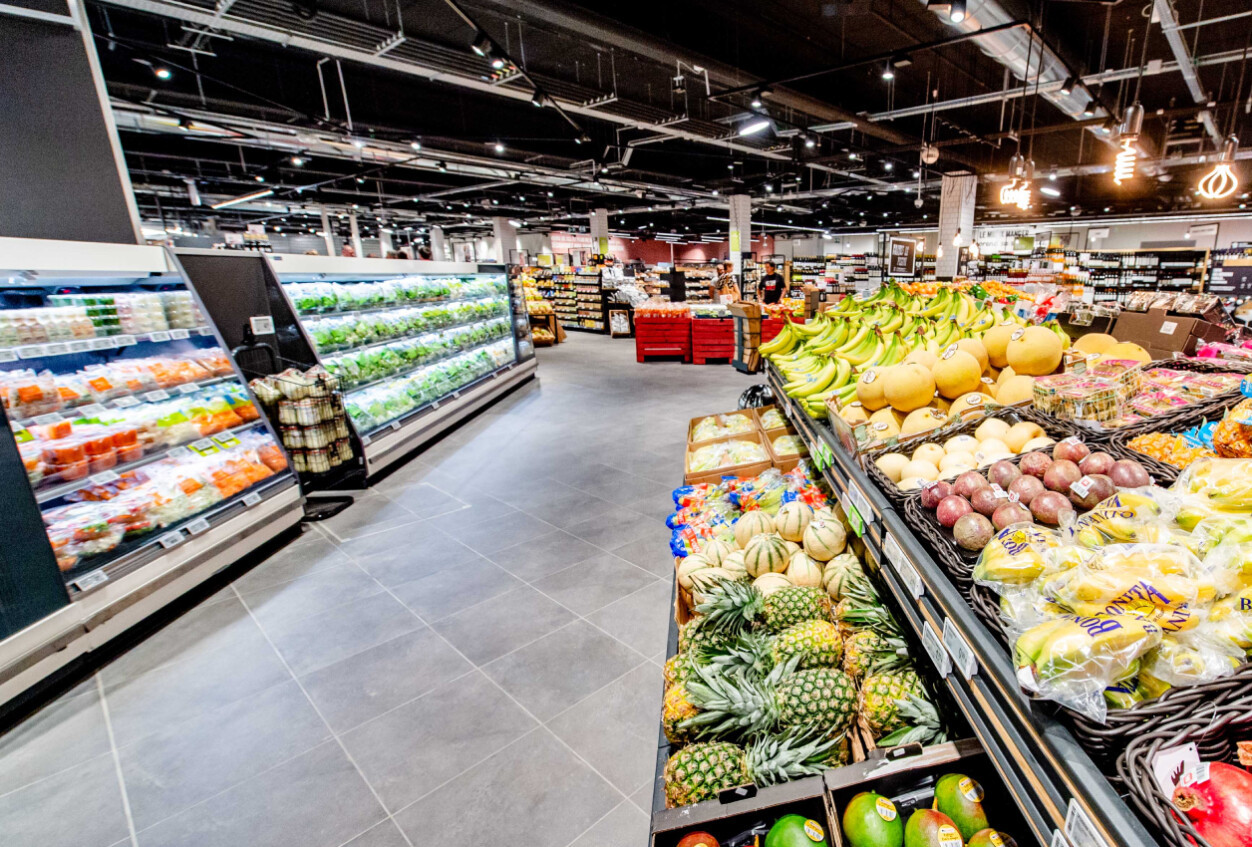
Dans un supermarché, les vitrines réfrigérées, les congélateurs et les chambres froides sont reliés à un système de commande. Celui-ci règle les températures. Il déclenche les alarmes. Il conserve également l’historique des mesures. Le même système commande les cycles de dégivrage. Cette fonction chauffe ponctuellement les évaporateurs pour éliminer la glace. Elle est normalement activée pendant une période limitée. Les attaquants ont détourné ce mécanisme. Ils ont déclenché ou prolongé le dégivrage à distance. Les installations ont alors soufflé de l’air chaud au lieu de maintenir les aliments au froid.
Le gérant d’un Proxy Delhaize situé à Overijse, en Belgique, a raconté avoir été alerté vers 3h du matin. Lorsqu’il est arrivé dans son magasin, tous les équipements étaient en dégivrage. Il estimait la température de l’air pulsé à environ 40°C. La marchandise a dû être retirée. Sabcobel, une entreprise belge spécialisée dans le froid commercial, est intervenue dans plusieurs magasins. Son directeur, Stephan Moelans, a déclaré que des techniciens avaient été mobilisés dès 1h du matin. Ils ont notamment déconnecté les installations concernées du réseau.
Quatre magasins touchés au Luxembourg
L’attaque a principalement touché la Belgique. «Le lundi 2 novembre, nous avons constaté un incident informatique affectant les systèmes de réfrigération de quelques dizaines de magasins, dont quatre magasins au Luxembourg», a reconnu un porte-parole de l’entreprise. «Nous avons immédiatement pris les mesures nécessaires pour maintenir nos magasins opérationnels et permettre à nos clients de continuer à faire leurs courses normalement. Dans les magasins concernés, l’assortiment de produits frais et surgelés est temporairement quelque peu limité. Nos centres de distribution fonctionnent normalement et aucune interruption des livraisons vers nos magasins n’est à signaler. Nous veillons bien entendu à ce que nos produits soient conservés et proposés dans des conditions optimales, afin de garantir à nos clients la qualité et la fraîcheur auxquelles ils sont habitués.»
L’accès à distance aux installations frigorifiques répond à un besoin opérationnel. Il permet à un technicien de recevoir une alerte pendant la nuit. Il peut examiner les températures et modifier certains réglages sans se rendre immédiatement dans le magasin. Cette organisation crée aussi un point d’entrée informatique. Un attaquant peut chercher un contrôleur directement exposé sur internet. Il peut exploiter un logiciel non corrigé. Il peut aussi utiliser des identifiants compromis ou passer par le compte de télémaintenance d’un prestataire.
Le chemin utilisé dans les magasins Delhaize n’a pas été rendu public. Le fabricant et le modèle des contrôleurs touchés au Luxembourg ne sont pas davantage connus. Une piste existe néanmoins. Une attaque comparable avait touché plusieurs centaines de magasins français dans la nuit du 11 au 12 octobre. Des pirates avaient pris le contrôle d’installations frigorifiques. Ils avaient prolongé les cycles de dégivrage et modifié les consignes de température.
Une partie des magasins français utilisait des contrôleurs du fabricant danois Danfoss. L’entreprise avait déjà publié plusieurs alertes de sécurité. En 2023, une faille critique affectant l’AK-SM 800A pouvait permettre l’exécution de commandes à distance. En 2025, Danfoss avait corrigé une nouvelle faiblesse permettant de contourner l’authentification, puis deux autres vulnérabilités.
Danfoss avait indiqué que la majorité des appareils touchés en France étaient anciens ou insuffisamment mis à jour. D’autres attaques françaises avaient cependant visé des contrôleurs commercialisés par Dixell. Le problème ne se limite donc pas nécessairement à un fabricant. Au Luxembourg, Sabcolux affirme installer, rénover et entretenir des équipements frigorifiques pour Delhaize et Proxy Delhaize. La société a été fondée avec le soutien de Sabcobel. Elle propose également un service après-vente permanent.
Ses réalisations permettent de reconstituer l’écosystème technique de certains magasins luxembourgeois. À Niederkorn, Sabcolux a installé des meubles frigorifiques Costan, une centrale au CO₂ de Teko Refrigeration et des évaporateurs Güntner. Danfoss figure parmi les partenaires techniques cités pour ce chantier. Sabcolux cite également Danfoss dans le cadre de la rénovation du Delhaize de Belval. En Belgique, Sabcobel documente par ailleurs l’utilisation d’un système de surveillance des températures Danfoss dans un AD Delhaize à Ternat.
Ces éléments prouvent que des technologies Danfoss sont utilisées dans l’environnement frigorifique de Delhaize. Ils ne permettent pas d’affirmer que les magasins luxembourgeois attaqués employaient les modèles vulnérables. Aucun lien technique n’a encore été établi publiquement entre la vague française et l’incident constaté au Luxembourg.
Déjà une autre cyberattaque en Belgique le 12 octobre
L’interrogation est d’autant plus forte qu’Ahold Delhaize enquêtait déjà sur une autre attaque. Le groupe avait détecté une activité suspecte dans son infrastructure informatique le 12 octobre. Il avait déconnecté plusieurs systèmes par précaution.
Le 19 octobre, Ahold Delhaize avait confirmé que cette activité résultait d’actions malveillantes. La majorité de ses enseignes en Europe et aux États-Unis avaient été affectées à des degrés divers. Les magasins étaient restés ouverts, mais des sites, des applications et des services de commerce électronique avaient été indisponibles. Le groupe avait déposé plainte auprès de la police néerlandaise.
Aucune relation n’est établie entre cette intrusion et l’attaque des installations frigorifiques. Les périmètres semblent différents. Le premier incident concernait le réseau informatique du groupe. Le second paraît viser des équipements techniques installés dans les magasins et éventuellement administrés par des frigoristes extérieurs. La proximité des deux événements oblige néanmoins Ahold Delhaize à préciser si les outils de gestion du froid, les accès de maintenance ou les coordonnées de ses prestataires figuraient dans le périmètre de la première intrusion.