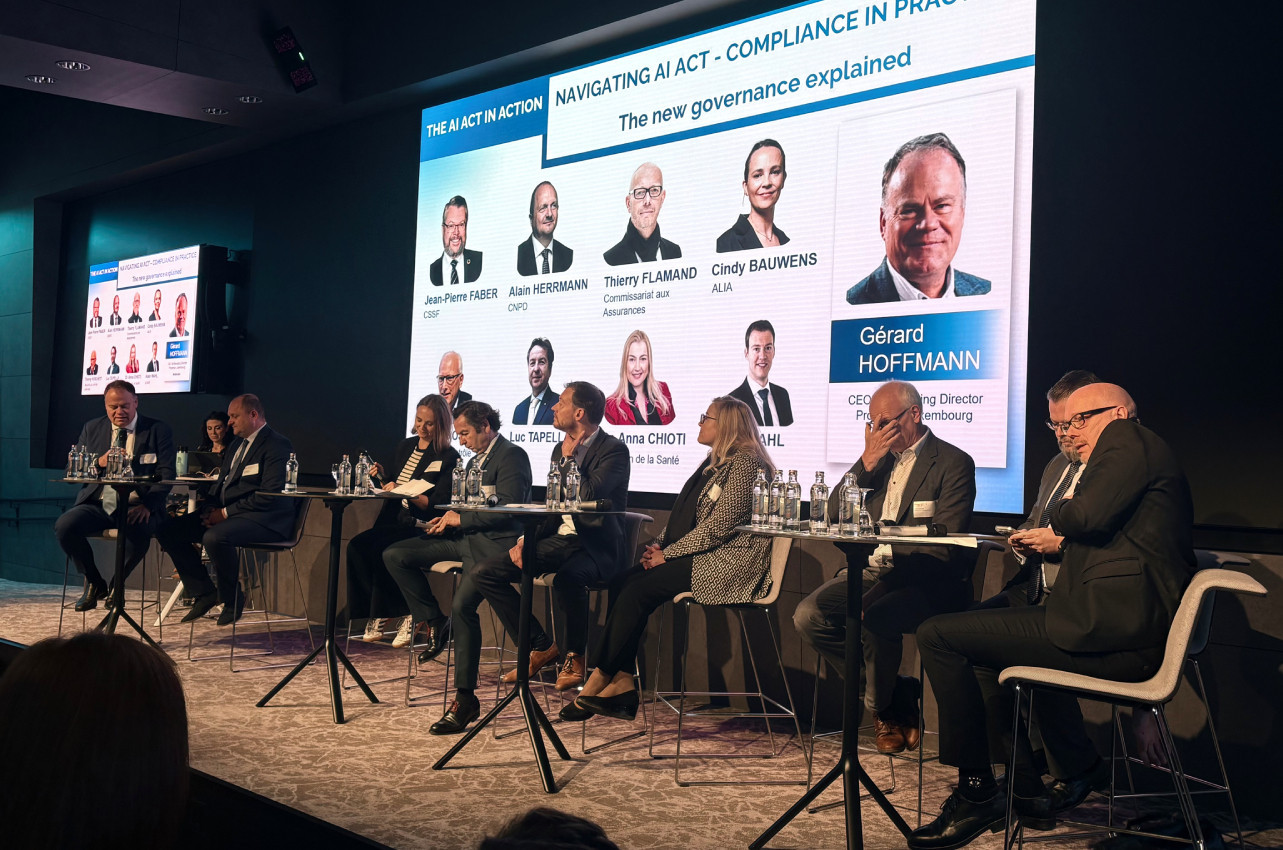
«Si on m’avait dit qu’un jour, je serais le régulateur des régulateurs…» Le CEO et managing partner de Proximus Luxembourg, 
Au cœur du dispositif, la CNPD se projette déjà comme «autorité de surveillance du marché par défaut» pour les systèmes d’IA qui ne relèveraient pas de la compétence explicite d’un autre régulateur sectoriel. Un de ses commissaires, 
Coordination horizontale et logique de «bac à sable»
Alors qu’on comprend qu’il faudra à court terme rebaptiser la CNPD au regard de ses nouvelles missions, son commissaire revendique en parallèle un rôle de «point de contact unique» visant à orienter les entreprises vers la bonne autorité compétente, et à centraliser les échanges avec les instances européennes (AI Board, Office et groupes de travail). Cette fonction, telle que décrite, répond à une inquiétude exprimée en introduction: la multiplication des guichets peut devenir un facteur d’ambiguïté, et donc un risque de non-conformité. L’autorité insiste sur une coordination horizontale pour éviter des divergences d’interprétation du règlement, et sur une approche de supervision qui privilégie le dialogue, la prévention et l’accompagnement. Alain Herrmann cite, à ce titre, des formations gratuites, des échanges d’experts et une logique de «bac à sable» orientée innovation et conformité.
Dans la mécanique, l’Institut luxembourgeois de la normalisation, de l’accréditation, de la sécurité et qualité des produits et services (Ilnas) rappelle un autre volet déterminant: l’AI Act ne repose pas uniquement sur des principes juridiques, mais sur leur traduction technique via des normes. Le directeur du département de la confiance numérique, Alain Wahl, situe la surveillance du marché suivant ses trois objectifs traditionnels: protéger l’utilisateur final, garantir une concurrence loyale entre opérateurs, et renforcer la confiance dans les produits, y compris lorsqu’ils embarquent des composants d’IA.
Il articule cette mission avec la normalisation (normes harmonisées comme preuve de conformité), l’accréditation et la notification des tiers (évaluer la compétence des organismes d’évaluation de conformité), ainsi que l’appui d’expertises en confiance numérique et cybersécurité. Le message se veut rassurant: il ne s’agit pas d’alourdir les contrôles, mais de les optimiser en s’adossant à des mécanismes déjà en place.
Pour la CSSF, la supervision ne peut pas être «automatisée»
Pour le secteur financier, 
Il martèle aussi un principe: la responsabilité doit rester portée par les organes de direction, la supervision ne pouvant pas être «automatisée» par de l’IA surveillant de l’IA. Un message politique à bien y regarder, au moment où certains aimeraient que le régulateur accélère sur sa digitalisation pour «rendre» au marché les experts qu’il lui a chipés pour des fonctions de régulation.
Le Commissariat aux assurances (CAA) adopte un cadrage comparable, mais rappelle la spécificité du secteur. Son président, 
Exigence de transparence
L’Alia, régulateur de l’audiovisuel, se place sur un terrain distinct: celui de la rencontre entre contenus générés par IA et public. Sa directrice, 
L’Institut luxembourgeois de régulation (ILR) illustre la logique sectorielle à haut degré de ciblage. Son directeur, 
Un nouveau régulateur pour la santé
Dans le champ de la santé, Anna Chioti (Direction de la Santé, future ALMPS) rappelle que les dispositifs médicaux intégrant de l’IA entrent d’emblée dans les catégories à haut risque, avec une double exigence à satisfaire: celle de l’AI Act et celle des règlements dispositifs médicaux. Le point sensible est celui des start-up et micro-entreprises, moins armées sur le plan réglementaire. L’approche annoncée privilégie l’accompagnement dès la phase de développement: aider à classifier correctement le dispositif, anticiper la documentation, et éviter un scénario où un produit retiré du marché ruinerait l’investissement et la réputation. Elle souligne aussi l’interface avec l’Ilnas (surveillance générale des produits) et la CNPD (données sensibles de santé), ainsi que le développement attendu de lignes directrices, en cohérence avec les travaux de coordination au niveau européen.
Enfin, l’Autorité de contrôle judiciaire (ACJ) introduit une singularité institutionnelle: l’indépendance de la justice. Le président de la Cour supérieure de justice et de l’ACJ, Thierry Hoscheit, explique que l’entité, créée en 2018, est l’autorité de protection des données de la justice pour l’activité juridictionnelle, distincte de la CNPD compétente pour les aspects administratifs. Dans le schéma envisagé, son rôle pourrait s’étendre à une compétence de surveillance du marché pour les usages d’IA au sein de l’administration de la justice.
Le motif est double: certaines activités figurent dans les listes de systèmes à haut risque, et l’usage d’outils d’IA dans l’acte de juger touche à une fonction «complexe» – établir les faits, déterminer le droit applicable et articuler les deux – où l’automatisation peut créer des risques systémiques et de perception. Thierry Hoscheit insiste toutefois sur une posture non isolée: participation aux travaux communs entre autorités, et ambition d’être aussi conseiller, en interne et vis-à-vis des développeurs.
La prudence de mise pour ce qui touche à la justice
Au-delà des périmètres, la table ronde a convergé sur un mode d’emploi pratique pour les entreprises: venir tôt, poser les questions en amont, et utiliser les guichets d’orientation. La CSSF évoque son secrétariat général comme porte d’entrée pour qualifier une activité et les exigences associées; la Santé insiste sur la guidance précoce comme investissement; la CNPD rappelle qu’elle reçoit déjà des sollicitations et orientera vers les autorités compétentes si nécessaire. La question de l’importation de produits déjà «validés» ailleurs a été discutée à travers la reconnaissance mutuelle au niveau européen, mais avec une réserve nette sur les domaines où les données et le droit sont fortement nationaux, en particulier pour la justice, où un système entraîné sur des corpus juridiques étrangers ne peut pas être transposé mécaniquement au contexte luxembourgeois.
Reste un défi de fond: faire fonctionner, au quotidien, une coordination multi-autorités qui évite les redondances, limite l’ambiguïté et sécurise l’innovation. La promesse implicite du panel est celle d’une régulation «en accompagnement» – formations, FAQ, points de contact, outils communs – avant le durcissement des contrôles. La réussite se mesurera à la capacité du dispositif à produire une doctrine cohérente, et à offrir aux entreprises un parcours simple dans une architecture institutionnelle, par nature, complexe.